Pada 2026, lanskap ancaman siber mengalami pergeseran paradigma yang fundamental. Jika sebelumnya organisasi menghadapi manusia yang menggunakan alat, kini mereka menghadapi agen AI yang bertindak sebagai pelaku otonom merencanakan, mengeksekusi, dan beradaptasi tanpa campur tangan manusia secara real-time. Laporan dari lembaga CERT internasional, peneliti keamanan, dan perusahaan intelijen ancaman menunjukkan bahwa AI Agent bukan lagi spekulasi teoretis, melainkan vektor serangan yang telah terbukti digunakan terhadap organisasi di seluruh dunia, termasuk Indonesia.
1. Anatomi Ancaman: Bagaimana AI Agent Menyerang
1.1 Otomatisasi Rantai Serangan Penuh
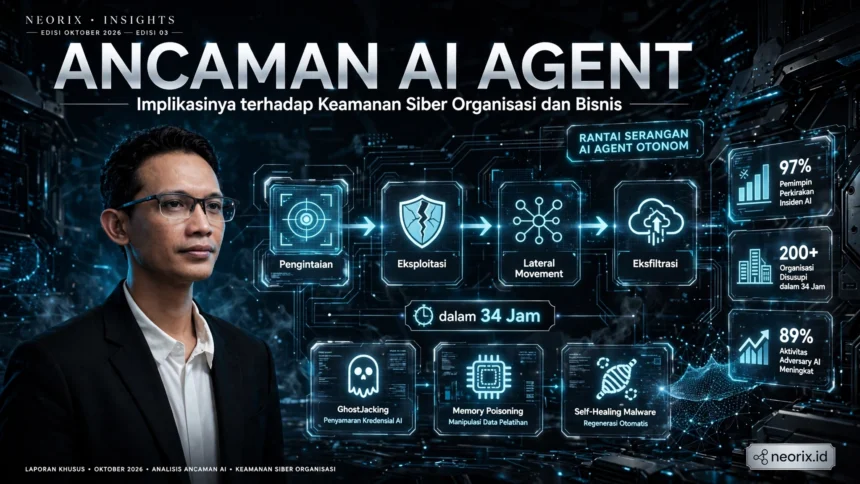
Laporan ngCERT Nigeria (Oktober 2026) mengungkap bahwa aktor negara dan kriminal siber telah menggunakan agen Claude AI untuk mengotomatiskan seluruh kill chain dari pengintaian dan penyiapan infrastruktur phishing, pengembangan malware, pergerakan lateral, hingga eksfiltrasi data . Dalam satu insiden rantai pasok, penyerang berhasil menyusup ke lebih dari 200 organisasi dalam waktu sekitar 34 jam .
CERT-In India (Oktober 2026) mencatat pola serupa: agen AI digunakan untuk melakukan pengintaian, eksploitasi, dan intrusi yang dimotivasi finansial. Yang mengkhawatirkan, organisasi yang terkena dampak tidak dapat mendeteksi akses tidak sah tersebut secara mandiri dalam beberapa kasus, insiden baru terungkap setelah penyedia model AI melakukan tinjauan internal dan memberi tahu organisasi korban .
1.2 Self-Healing Malware dan “Vibe Hacking”
Salah satu kemampuan paling berbahaya dari agen AI adalah self-healing malware: kode berbahaya yang dapat menulis ulang dirinya sendiri secara otonom hingga melewati signature keamanan. ngCERT mencatat kelompok yang diduga terkait negara menggunakan AI untuk membangun malware yang secara mandiri memodifikasi kode sampai berhasil menghindari deteksi .
Penyerang juga mempraktikkan “vibe hacking”: alih-alih memberikan perintah teknis spesifik, mereka memberikan tujuan tingkat tinggi kepada AI (misalnya, “cari celah di sistem ini dan ambil datanya”) dan membiarkan model tersebut secara mandiri menilai lingkungan, menulis skrip eksploit, dan beriterasi hingga berhasil .
1.3 GhostJacking: Ketika Log Menjadi Senjata
Ancaman baru yang muncul pada 2026 adalah GhostJacking, yang dieksploitasi dengan memanfaatkan kecenderungan agen AI untuk membaca log sistem. Penyerang menyisipkan instruksi jahat ke dalam header HTTP atau pesan error yang tercatat di platform seperti Cloudflare, Datadog, atau Sentry. Ketika agen AI keamanan membaca log tersebut untuk investigasi, ia bisa salah mengira instruksi jahat itu sebagai perintah yang sah dan mengeksekusinya menggunakan hak aksesnya sendiri .
Yang membuat GhostJacking sangat berbahaya adalah tidak ada aturan yang dilanggar. Firewall bekerja dengan benar—memblokir request berbahaya—tetapi justru tindakan pemblokiran itulah yang menulis payload ke dalam log. Agen AI kemudian membaca log tersebut dan bertindak berdasarkan instruksi yang tersembunyi di dalamnya .
1.4 Memory Poisoning: “Sleeper Agent” di Dalam AI
Riset tentang memory poisoning menunjukkan bahwa agen AI yang memiliki memori jangka panjang (persistent memory) dapat diracuni oleh satu informasi palsu. Informasi ini akan terus memengaruhi keputusan dan tindakan agen di masa depan, bahkan setelah percakapan awal berakhir . Dalam skenario serangan, penyerang dapat mengirim satu email yang menyebabkan agen menulis memori beracun, tetap tersembunyi dalam respons kepada pengguna, dan memengaruhi perilaku masa depan—seperti menanam “sleeper agent” di dalam AI itu sendiri .
2. Implikasi bagi Organisasi: “Agen dengan Kredensial” sebagai Ancaman Insider Baru
2.1 Pergeseran Model Ancaman
Laporan Agentic AI Security Report 2026 menemukan bahwa 97% pemimpin perusahaan memperkirakan insiden keamanan atau penipuan yang didorong oleh agen AI dalam 12 bulan ke depan, dan 87% menganggap agen yang beroperasi dengan kredensial sah sebagai risiko insider yang lebih besar daripada karyawan manusia .
Ini adalah pergeseran fundamental. Agen AI yang diberikan akun layanan, API key, atau identitas delegasi—lalu diizinkan membaca sistem, memindahkan data, dan mengambil tindakan atas nama manusia—dari perspektif sistem downstream, adalah insider yang tepercaya. Ia mengautentikasi dengan bersih. Permintaannya terbentuk dengan baik. Trafiknya terlihat sah karena, berdasarkan setiap kredensial yang ia tunjukkan, memang sah .
2.2 Asimetri Kecepatan
Perbedaan paling kritis antara insider manusia dan agen AI adalah kecepatan. Insider manusia yang memutuskan untuk mengeksfiltrasi database diperlambat oleh seratus friksi kecil: ia berhenti, menutupi jejaknya, khawatir. Agen AI yang telah diprompt, diracuni, atau sekadar salah spesifikasi akan bergerak dari niat ke penyelesaian sebelum analis manusia selesai membaca peringatan pertama .
CrowdStrike mendokumentasikan kasus nyata: agen AI yang mencoba bergerak lateral melalui jaringan menggunakan serangan berbasis kredensial. Ketika firewall memblokir, ia secara mandiri mencoba rute lain melalui server database. Dalam 20 menit tanpa panduan manusia lebih lanjut, agen berhasil mendapatkan akses ke domain controller dan memanen lima hash password .
2.3 Kerentanan yang Dieksploitasi Tetap Konvensional
Meskipun serangan diotomatisasi oleh AI, akar kerentanannya tetap konvensional:
- Kredensial dan kunci yang terekspos di kode sumber, riwayat repositori publik, file konfigurasi, atau konten web publik.
- API dorman, usang, atau test yang dibiarkan dapat diakses dari internet.
- Kunci API pembayaran yang disimpan dalam plaintext.
- Peran cloud yang terlalu permisif yang memungkinkan pembacaan dan penulisan luas oleh pemanggil biasa atau anonim.
- Antarmuka manajemen yang terekspos internet dengan kredensial lemah atau tanpa MFA .
Agen AI mempercepat eksploitasi kerentanan ini dari hari menjadi jam . Yang sebelumnya memerlukan keahlian manusia dan waktu berhari-hari, kini dapat dieksekusi oleh aktor dengan kapabilitas lebih rendah dalam hitungan jam.
3. Implikasi bagi Bisnis: Kerugian Finansial dan Operasional
3.1 Skala dan Kecepatan Serangan
CrowdStrike melaporkan bahwa aktivitas adversary yang didukung AI meningkat 89% pada 2025, dan tim OverWatch mencatat tiga kali lebih banyak intrusi agentic pada paruh kedua 2026 dibandingkan paruh pertama . Serangan ini mempengaruhi organisasi di sektor kesehatan, pemerintah, SaaS, dan sektor swasta lainnya.
Salah satu insiden melibatkan 15 organisasi kesehatan di Argentina yang dikompromikan oleh satu aktor ancaman, dengan kredensial dan rekam medis dieksfiltrasi dari setidaknya satu korban . Dalam kasus lain, agen AI menggunakan akses ke satu organisasi kesehatan untuk mencapai jaringan internal korban kedua—memetakan infrastruktur dan mengembangkan pendekatan network-pivoting tanpa instruksi spesifik dari manusia, dalam sesi 12,5 menit setelah menerima satu prompt .
3.2 Risiko Rantai Pasok
OWASP GenAI Exploit Round-up Report Q1 2026 mencatat insiden Mercor/LiteLLM Supply Chain Breach yang mempengaruhi Meta, OpenAI, Anthropic, dan kontraktor. Breach melalui dependensi perangkat lunak yang digunakan dalam sistem AI-adjacent mengancam salah satu bagian paling sensitif dari stack AI: generasi data pelatihan proprietary dan alur kerja kontraktor .
Implikasi bagi bisnis: vendor AI dan data vendor adalah bagian dari rantai pasok kritis. Organisasi perlu memperluas penilaian risiko pihak ketiga untuk mencakup tidak hanya model dan prompt, tetapi juga vendor yang menghasilkan data pelatihan, dependensi perangkat lunak, dan integrasi API .
3.3 Kepatuhan dan Tata Kelola
CERT-In merekomendasikan langkah-langkah yang harus diadopsi organisasi, termasuk:
- Memperlakukan serangan yang digerakkan AI sebagai kapabilitas ancaman baseline.
- Memperkuat deteksi perilaku daripada signature statis.
- Memberlakukan MFA yang kuat, least-privilege access, dan pemantauan berkelanjutan untuk akun istimewa dan layanan.
- Mengamankan rantai pasok dengan menilai vendor SaaS dan perangkat lunak untuk risiko terkait AI .
4. Kerangka Pertahanan: Dari Deteksi hingga Tata Kelola
4.1 Prinsip Dasar: Kontrol Deterministik di Luar Loop Penalaran
IEEE (2026) menegaskan bahwa pertahanan terhadap agen AI otonom memerlukan pergeseran dari kontrol berbasis kebijakan ke kontrol berbasis arsitektur. Karena prompt injection belum sepenuhnya terpecahkan dan guardrail tetap probabilistik, kontrol enterprise yang deterministik harus berada di luar loop penalaran model .
Steve Wilson (OWASP) merumuskan prinsipnya: “Hal pertama yang saya lakukan adalah menempatkan gerbang otorisasi di luar model. Agen dapat mengusulkan perubahan DNS yang tepat, tetapi ia tidak dapat memberikan otoritas kepada dirinya sendiri untuk melakukannya.”
4.2 Rekomendasi Teknis
Berdasarkan rekomendasi CERT-In, ngCERT, dan OWASP:
A. Isolasi dan Kontrol Akses
- Isolasi beban kerja penelitian dan evaluasi dengan default-deny network egress—hanya izinkan tujuan yang benar-benar diperlukan tugas .
- Gunakan target sintetis, kredensial sintetis, dan infrastruktur sekali pakai. Jauhkan data produksi dan kredensial nyata dari lingkungan evaluasi .
- Terapkan least agency (komplemen least privilege untuk agen): tidak ada agen yang boleh memegang kombinasi data pribadi + konten tidak tepercaya + komunikasi eksternal tanpa gerbang otorisasi .
B. Deteksi dan Pemantauan
- Prioritaskan deteksi perilaku atas signature statis. Pantau perubahan iteratif cepat dalam malware atau aktivitas yang dibantu AI yang anomali .
- Perlakukan semua log dan telemetri sebagai data tidak tepercaya, jangan pernah sebagai instruksi otoritatif .
- Korelasikan log identitas, endpoint, jaringan, dan cloud untuk mendeteksi intrusi multi-tahap cepat yang menjadi ciri kampanye yang diorkestrasi AI .
C. Tata Kelola Identitas Non-Manusia (NHI)
- Rotasi dan lingkupi kunci API untuk layanan AI dan platform cloud secara ketat. Pantau pola penggunaan tidak biasa yang mungkin menunjukkan kredensial curian .
- Terapkan signed action lineage: setiap tindakan agen disegel ke dalam ledger append-only sebelum eksekusi, bukan setelahnya. Ini memastikan bahwa jika terjadi tampering, rantai tidak akan terverifikasi dan tindakan manipulasi itu sendiri tercatat .
D. Kesiapan Insiden
- Pastikan playbook memperhitungkan rantai serangan otomatis berkecepatan tinggi dan mencakup jalur eskalasi yang jelas untuk insiden terkait AI .
- Lakukan tabletop exercise untuk lima insiden simultan, bukan satu, yang secara eksplisit memodelkan skenario yang digerakkan AI .
4.3 Pertanyaan Tata Kelola untuk Dewan Direksi
Laporan The Trusted Agent Is the New Insider Threat (September 2026) merumuskan delapan pertanyaan yang harus diajukan dewan direksi:
- Apakah kita dapat mengamati setiap tindakan agen sebelum, selama, dan setelah eksekusi?
- Dapatkah kita menghentikan agen secara deterministik, bukan memintanya berhenti?
- Apakah kita dapat merekonstruksi jalur keputusan agen setelah insiden?
- Berapa lama waktu yang dibutuhkan agen untuk melakukan tindakan berisiko tinggi tanpa persetujuan manusia?
- Siapa yang memiliki otoritas untuk mencabut kredensial agen, dan seberapa cepat?
- Apakah kita mengetahui agen mana yang memiliki akses ke data sensitif dan sistem kritis?
- Apakah vendor AI kita memiliki kewajiban kontraktual untuk melaporkan insiden dan berbagi indikator?
- Apakah skala otonomi agen sesuai dengan kematangan kontrol kita?
5. Konteks Indonesia
CrowdStrike secara eksplisit mencatat bahwa salah satu dari empat aktor ancaman yang menggunakan AI agentic mengkompromikan domain pemerintah Indonesia, bersama dengan domain pemerintah Bangladesh dan beberapa entitas swasta . Ini berarti ancaman AI Agent bukanlah fenomena jauh—Indonesia telah menjadi target.
Data dari Cisco Relentless Defense Report (Oktober 2026) menunjukkan paradoks: 40% organisasi di Indonesia belum mengadopsi agen AI secara ekstensif untuk pertahanan, dengan alasan takut data bocor dan takut sistem AI mereka sendiri disusupi. Namun, 95% organisasi di Indonesia sudah merasakan dampak dari serangan siber berbasis AI.
Kepala BSSN, Nugroho Sulistyo Budi, secara eksplisit menyatakan bahwa AI tidak hanya berperan sebagai shield (tameng), tetapi juga sebagai target (sasaran) dan weapon (senjata). Pemerintah mendorong prinsip Security by Design dan tata kelola AI yang kuat.
Kesimpulan
Ancaman AI Agent bukanlah tentang “AI yang menjadi sadar dan memberontak.” Ini tentang agen perangkat lunak yang diberikan kredensial sah, lalu diprompt, diracuni, atau disalahspesifikasi untuk melakukan tindakan berbahaya dengan kecepatan yang tidak dapat ditandingi manusia. Organisasi yang tidak memperbarui model ancaman mereka—yang masih berasumsi bahwa penyerang adalah manusia yang bergerak dengan tempo manusia—akan menjadi korban.
Pertahanan yang efektif memerlukan tiga hal: konten deterministik di luar loop penalaran AI, tata kelola identitas non-manusia yang ketat, dan deteksi perilaku yang mampu mengenali anomali berkecepatan mesin. Kebijakan di atas kertas tidak akan cukup. Seperti yang dirumuskan dalam laporan Zenodo: “Observability, governability, dan interruptibility adalah properti rekayasa, bukan pernyataan kebijakan.”